Les arnaques par courriel et SMS sont de plus en plus soignées. Voici comment les repérer, et surtout quoi faire si vous avez déjà cliqué.
La meilleure parade contre le vol de mot de passe
Clé de sécurité Yubico Security Key C NFC (FIDO2)
Même si vous tapez votre mot de passe sur un faux site, le pirate ne peut pas se connecter sans cette clé physique.
Pourquoi on se fait piéger
- L’urgence : « votre compte sera suspendu sous 24 h ».
- Des logos et une mise en page copiés à l’identique.
- Un contexte crédible : on attend justement un colis.
- La lecture sur téléphone, qui cache l’adresse réelle de l’expéditeur.
Les vérifications pas à pas
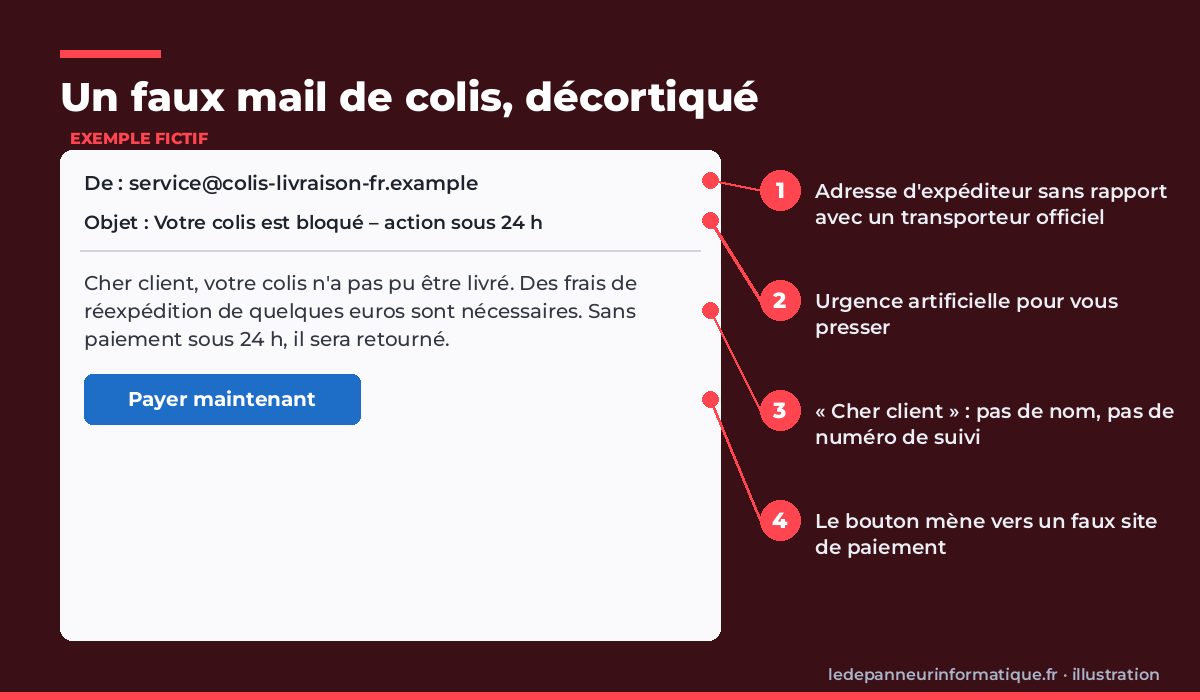
1. Regarder l’adresse de l’expéditeur
Affichez l’adresse complète, pas seulement le nom. Un domaine étrange ou mal orthographié est un signal fort.
2. Survoler les liens sans cliquer
Sur ordinateur, placez la souris sur le lien : l’adresse réelle s’affiche en bas. Sur mobile, appui long.
3. Se méfier de l’urgence et des paiements
Aucune banque ni administration ne vous demande vos codes par courriel. Un petit « frais de réexpédition » à payer est un classique.
4. Passer par le site officiel
En cas de doute, ouvrez vous-même le site ou l’application officielle plutôt que le lien reçu.
5. Activer la double authentification
Même si un mot de passe fuit, la validation par application ou SMS bloque la plupart des intrusions.
6. Si vous avez cliqué
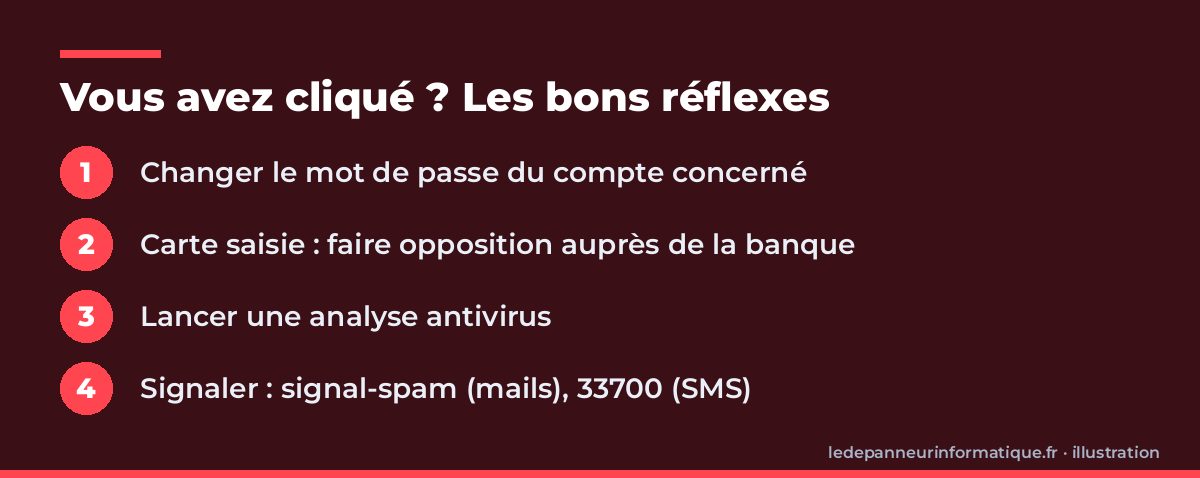
Changez immédiatement le mot de passe concerné, prévenez votre banque si vous avez saisi une carte, lancez une analyse antivirus et signalez le message sur la plateforme gouvernementale dédiée (signal-spam, 33700 pour les SMS). La fiche réflexe Hameçonnage (phishing) de Cybermalveillance.gouv.fr détaille aussi la marche à suivre. Si le PC devient anormalement lent ensuite, passez par mes vérifications pour un PC lent. Si le navigateur affiche ensuite des publicités ou des redirections inhabituelles, suivez mon guide pour nettoyer un navigateur envahi de pubs.
Les arnaques les plus courantes en ce moment
Les escrocs suivent l’actualité et les habitudes. Parmi les messages que mes clients me montrent le plus souvent : le faux colis en attente avec de petits frais à régler, le faux remboursement des impôts ou de l’Assurance maladie, la fausse alerte bancaire qui demande de « confirmer une opération », le faux renouvellement de carte Vitale, ou encore l’abonnement prétendument expiré à un service de streaming. Il existe aussi des variantes par téléphone, où un faux conseiller bancaire vous demande de valider une opération pour la « bloquer ».
Le point commun est toujours le même : vous pousser à agir vite, et vous faire saisir des informations sur une page qui imite un site officiel.
Protéger aussi ses proches
Les personnes moins à l’aise avec l’informatique sont des cibles privilégiées. Prenez le temps de leur montrer deux ou trois exemples réels, et donnez-leur une consigne claire : ne jamais communiquer un code reçu par SMS, et appeler un proche avant tout paiement demandé par message. Sur leurs appareils, activez les mises à jour automatiques et le filtrage des messages indésirables proposé par la messagerie. Pour leurs documents sensibles (papiers d’identité, fiches de paie), une clé USB chiffrée est une bonne protection en cas de perte. Je détaille sa mise en route dans mon guide pour protéger ses fichiers en cas de perte de la clé.
Sécuriser ses comptes en amont
Utilisez un mot de passe différent pour chaque compte important, idéalement grâce à un gestionnaire de mots de passe. Si un site est piraté, les autres restent protégés. Le gestionnaire a un autre avantage : il ne propose pas de remplir le mot de passe sur un faux site dont l’adresse ne correspond pas, ce qui constitue une alerte supplémentaire. Commencez par la messagerie : c’est la clé de tous les autres comptes, puisqu’elle sert à réinitialiser leurs mots de passe.
Les signes techniques à repérer
Au-delà du ton du message, quelques détails trahissent souvent une arnaque. Le message ne vous appelle pas par votre nom mais par « Cher client ». Les fautes d’orthographe ou les tournures étranges, même si elles sont moins fréquentes qu’avant, restent un indice. La pièce jointe est un fichier compressé, un document qui demande d’« activer les macros », ou un fichier dont l’extension ne correspond pas à ce qui est annoncé. Le lien mène à une adresse qui contient bien le nom de la marque, mais au milieu d’un autre nom de domaine.
Sur la page ouverte, vérifiez l’adresse complète dans la barre du navigateur avant de saisir quoi que ce soit. Le cadenas indique seulement que la connexion est chiffrée : il ne garantit pas du tout que le site est légitime, et la plupart des faux sites en affichent un.
Activer une clé Yubico sur vos comptes, pas à pas
Une clé de sécurité FIDO2 ne fonctionne que sur le vrai site auquel elle a été associée : c’est ce qui la rend si efficace contre le phishing. Les intitulés des menus peuvent légèrement varier selon les mises à jour.
1. Sur votre compte Google
Rendez-vous sur la page Sécurité de votre compte Google, activez la validation en deux étapes si ce n’est pas fait, puis ouvrez « Clés d’accès et clés de sécurité » et choisissez d’ajouter une clé de sécurité. Branchez la clé sur le port USB-C (ou approchez-la du téléphone en NFC) et touchez-la quand on vous le demande.
2. Sur votre compte Microsoft
Sur la page Sécurité du compte Microsoft, ouvrez les options de connexion avancées, ajoutez une méthode de connexion et choisissez la clé de sécurité. Suivez l’assistant : insertion de la clé, création d’un code PIN propre à la clé, puis contact sur la clé.
3. Garder un moyen de secours
Avant de ranger la clé, vérifiez qu’il reste une autre méthode de récupération (téléphone, codes de secours imprimés). L’idéal est d’enregistrer une deuxième clé, conservée à la maison.
4. Tester
Déconnectez-vous puis reconnectez-vous : le site doit vous demander de toucher la clé. Faites de même pour vos autres comptes importants qui acceptent les clés de sécurité.
L’astuce du technicien
Je conseille à mes clients une règle simple : un message qui vous presse est suspect par principe. Prenez dix minutes, appelez un proche ou votre conseiller. Les escrocs comptent sur la précipitation ; le simple fait d’attendre désamorce la plupart des pièges.
Le produit utile : une clé de sécurité physique
Mon choix : Clé de sécurité Yubico Security Key C NFC (FIDO2). Une clé de sécurité compatible FIDO2 ajoute une protection très forte contre le phishing sur vos comptes principaux (messagerie, cloud).
Voir « Clé de sécurité Yubico Security Key C NFC (FIDO2) » sur Amazon
Lien affilié : si vous achetez via ce lien, ça ne vous coûte pas plus cher et ça soutient le blog.
En tant que Partenaire Amazon, je réalise un bénéfice sur les achats remplissant les conditions requises.
FAQ
Ouvrir le mail suffit-il à être infecté ?
En général non ; le danger vient du clic sur le lien ou de l’ouverture d’une pièce jointe.
Mon antivirus ne me protège-t-il pas ?
En partie seulement : une fausse page qui vous demande votre mot de passe ne contient souvent aucun virus.
Que faire d’un SMS frauduleux ?
Ne répondez pas, transférez-le gratuitement au 33700, puis supprimez-le.
J’ai donné mon code de carte, que faire ?
Faites opposition immédiatement auprès de votre banque, par le numéro officiel figurant au dos de la carte ou dans l’application, puis surveillez vos relevés.
Comment signaler un faux site ?
La plateforme gouvernementale Pharos et le service signal-spam permettent de signaler les contenus frauduleux ; votre navigateur propose aussi une option de signalement.
Conclusion
Expéditeur, lien, urgence : trois réflexes qui évitent l’essentiel des arnaques. Complétez avec une bonne sauvegarde 3-2-1, votre meilleure assurance contre les rançongiciels.